يتعامل نظام نقاط البيع مع بعض البيانات الأكثر حساسية في عملك: سجلات المعاملات، ومعلومات العملاء، وتفاصيل الموظفين، والأرقام المالية. لا يؤدي الاختراق الأمني على مستوى نقطة البيع إلى تعريض البيانات للخطر — فحسب، بل يمكن أن يؤدي إلى تدمير ثقة العملاء وفرض عقوبات تنظيمية والتسبب في ضرر دائم بالسمعة. ومع ذلك، تتعامل العديد من الشركات الصغيرة مع أمان نقاط البيع كفكرة لاحقة، وتعتمد على الإعدادات الافتراضية وتأمل في الأفضل.
يتبع SmartPOS AI نهجًا دفاعيًا متعمقًا للأمان، حيث يقوم ببناء طبقات متعددة من الحماية مباشرة في النظام الأساسي. تشرح هذه المقالة ميزات الأمان المتاحة لك وأفضل الممارسات التي يجب عليك اتباعها للحفاظ على أمان بيانات عملك.
تسجيل الدخول برقم التعريف الشخصي (PIN) للموظف باستخدام التحكم في الوصول المستند إلى الدور
يقوم كل موظف يستخدم SmartPOS AI بتسجيل الدخول باستخدام رقم تعريف شخصي فريد (PIN). هذا هو أساس التحكم في الوصول: فهو يضمن أن كل إجراء يتم اتخاذه على نقطة البيع — وكل عملية بيع وإبطال واسترداد أموال وخصم — يُنسب إلى فرد محدد.
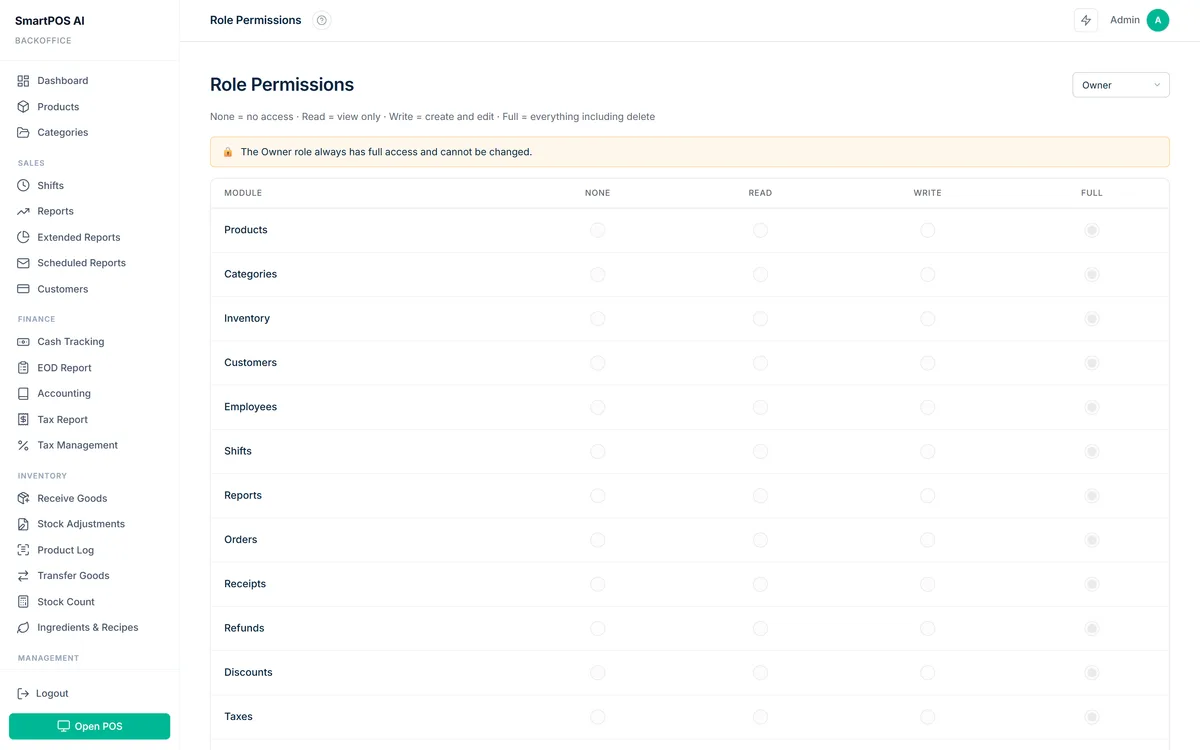
بالإضافة إلى تحديد الهوية، يفرض نظام تسجيل الدخول باستخدام رقم التعريف الشخصي التحكم في الوصول المستند إلى الدور (RBAC). يمكنك تحديد الأدوار في المكتب الخلفي (مثل أمين الصندوق ومدير الورديات والمسؤول)، وتعيين أذونات محددة لكل دور. قد يكون أمين الصندوق قادرًا فقط على معالجة المبيعات وتطبيق الخصومات المحددة مسبقًا. يمكن لمدير الورديات أيضًا معالجة المبالغ المستردة وعرض التقارير اليومية. يمكن للمسؤول فقط الوصول إلى التقارير المالية أو تغيير الإعدادات أو إدارة حسابات الموظفين.
ويعني مبدأ الامتياز الأقل هذا أنه حتى إذا تم اختراق رقم التعريف الشخصي الخاص بالموظف، فلن يتمكن المهاجم إلا من الوصول إلى الوظائف المخصصة لدور ذلك الموظف — وليس النظام بأكمله. للحصول على إرشادات كاملة حول إعداد الأدوار والأذونات وإدارة الورديات، راجع دليل نقاط البيع لإدارة الموظفين.
حماية القوة الغاشمة
يراقب SmartPOS AI محاولات تسجيل الدخول الفاشلة برقم PIN لكل منشأة. وعندما تكثر المحاولات الفاشلة من عناوين لم يسبق لها تسجيل الدخول بنجاح، يُحظر تسجيل الدخول برقم PIN من تلك العناوين مؤقتًا، وتطول مدة الحظر إذا استمرت المحاولات، حتى 24 ساعة كحد أقصى. ويمنع ذلك المهاجمين من تخمين أرقام PIN بشكل منهجي، بينما تواصل نقاط البيع التي تعمل بالفعل تسجيل الدخول بشكل طبيعي. ويُسجَّل كل حظر، ويمكن إخطار المالك عبر البريد الإلكتروني.
يمكنك تشغيل هذه الحماية أو إيقافها، وتحديد عدد المحاولات الفاشلة ومدة الحظر الأول من المكتب الخلفي، ضمن الإعدادات ← الموظفين ← أمان تسجيل الدخول. ويُطبَّق تحديد المعدل أيضًا على مستوى واجهة برمجة التطبيقات (API)، مما يمنع البرامج النصية الآلية من إغراق نقاط نهاية المصادقة بالطلبات.
حماية CSRF
يُعد تزوير الطلبات عبر المواقع (CSRF) هجومًا يخدع فيه موقع ويب ضار متصفح المستخدم لإرسال طلبات غير مرغوب فيها إلى نقطة البيع الخاصة بك. ويحمي SmartPOS AI من ذلك: إذ يجب أن يحمل أي طلب يغيّر البيانات ويعتمد على ملف تعريف ارتباط تسجيل الدخول (إنشاء عملية بيع، أو تعديل الإعدادات، أو معالجة استرداد) رمز CSRF أو ترويسة لا يستطيع موقع آخر إضافتها، ويُرفض أي طلب لا يحتوي عليها.
تعمل هذه الحماية بشفافية — ولا تحتاج إلى تكوين أي شيء. وهو نشط بشكل افتراضي في كل عملية تثبيت لـ SmartPOS AI.
أمان مفتاح واجهة برمجة التطبيقات
بالنسبة للشركات التي تدمج SmartPOS AI مع أدوات خارجية عبر REST API، يبدأ الأمان بإدارة مفاتيح API المناسبة. يقوم SmartPOS AI بإنشاء مفاتيح API فريدة لكل مستأجر، ويمكن إعادة إنشاء المفاتيح في أي وقت من المكتب الخلفي إذا كنت تشك في وجود حل وسط.
تتضمن أفضل ممارسات أمان مفتاح واجهة برمجة التطبيقات ما يلي: عدم تضمين المفاتيح مطلقًا في التعليمات البرمجية من جانب العميل، وتخزين المفاتيح في متغيرات البيئة بدلاً من التعليمات البرمجية المصدر، وتدوير المفاتيح بشكل دوري. تغطي وثائق API المصادقة بالتفصيل.
تسجيل التدقيق
يحتفظ SmartPOS AI بسجل تدقيق للإجراءات المهمة، مثل تسجيلات الدخول، وتغييرات رقم PIN وكلمة المرور، والمبالغ المستردة، وتحويلات المخزون، والتغييرات على المنتجات والفئات والعملاء والإعدادات والموظفين. وتختار من المكتب الخلفي مجموعات الإجراءات التي تُسجَّل. يتضمن كل إدخال طابعًا زمنيًا، والمستخدم الذي قام بالإجراء، وتفاصيل ما تم تغييره.
لا يمكن لأي مستخدم، بما في ذلك المسؤولون، تعديل الإدخالات الفردية أو حذفها، ويُحتفظ بالسجل إلى أن تحدد مدة للاحتفاظ به من المكتب الخلفي. يوفر هذا مسارًا موثوقًا يمكنك مراجعته للتحقيق في التناقضات أو حل النزاعات أو الامتثال للطلبات التنظيمية. ويمكن الوصول إلى السجلات من المكتب الخلفي وتصديرها في ملف CSV.
إذا حدث خطأ ما، فإن السؤال الأول دائمًا هو "ماذا حدث ومن فعل ذلك". يمنحك سجل التدقيق المفصّل الإجابة على الفور.
وحدة منع الخسارة
تمثل السرقة الداخلية والأخطاء التشغيلية جزءًا كبيرًا من انكماش تجارة التجزئة. وتبحث وحدة منع الخسارة في SmartPOS AI عن الأنماط المشبوهة، مثل معدلات الإلغاء المرتفعة بشكل غير عادي، والإلغاءات دون سبب، والخصومات المفرطة، والمبالغ المستردة غير المعتادة، والفروقات النقدية.
عندما تجد الوحدة نمطًا من هذا النوع، تعرضه في صفحة منع الخسارة في المكتب الخلفي، حيث يمكن للمديرين مراجعته. لا يتعلق الأمر بافتراض أسوأ ما في موظفيك — بل يتعلق باكتشاف المشكلات الحقيقية مبكرًا، سواء كانت ناشئة عن الاحتيال أو الأخطاء أو فجوات التدريب.
مكافحة الاحتيال والكشف عن التلاعب
تسجّل وحدة مكافحة الاحتيال في SmartPOS AI الأحداث التي تقع على نقطة البيع وقد تدل على التلاعب أو إساءة الاستخدام: ساعة الجهاز عندما تختلف كثيرًا عن وقت الخادم، وإغلاق التطبيق بينما لا تزال هناك مبيعات تنتظر المزامنة، وانقطاع اتصال الجهاز بالإنترنت.
تُعرض هذه الأحداث في المكتب الخلفي، ليتمكن المديرون من مقارنتها بالمبيعات وتقارير الورديات. وإذا كانت ساعة الجهاز غير صحيحة، يرى أمين الصندوق تحذيرًا على نقطة البيع أيضًا.
تشفير SSL والبيانات العابرة
يتم تشفير جميع الاتصالات بين أجهزة SmartPOS AI والخادم السحابي باستخدام تشفير TLS (SSL). وهذا يعني أنه لا يمكن للمهاجمين اعتراض بيانات المعاملات ومعلومات العملاء وبيانات الاعتماد على نفس الشبكة. يفرض SmartPOS AI بروتوكول HTTPS على جميع الاتصالات ولا يدعم الوصول غير المشفر إلى HTTP.
بالنسبة للشركات التي تعمل على شبكات WiFi مشتركة أو عامة (كما هو الحال في مراكز التسوق أو مساحات العمل المشترك)، يعد هذا التشفير بالغ الأهمية بشكل خاص.
الامتثال للقانون العام لحماية البيانات
بالنسبة للشركات العاملة في الاتحاد الأوروبي أو التي تخدم عملاء من الاتحاد الأوروبي، يُعد الامتثال للائحة العامة لحماية البيانات (GDPR) مطلبًا قانونيًا. ويمنحك SmartPOS AI أدوات للرد على طلبات عملائك: إذ يمكنك من المكتب الخلفي عرض سجل العميل وتصحيحه وحذفه (الحق في المحو)، وتصدير بيانات العملاء في ملف CSV (حق الوصول).
تُخزَّن البيانات على خوادم في ألمانيا (الاتحاد الأوروبي)، وتسري اتفاقية معالجة البيانات الخاصة بنا على جميع الخطط. وتوضّح سياسة الخصوصية كيفية تعاملنا مع البيانات الشخصية.
اتخذ إجراءً اليوم
الأمان ليس ميزة تقوم بتمكينها مرة واحدة ثم تنساها. قم بمراجعة إعدادات SmartPOS AI بانتظام: قم بمراجعة أدوار موظفيك، وقم بتدوير مفاتيح واجهة برمجة التطبيقات (API)، وتحقق من سجلات التدقيق، وراجع تنبيهات منع الخسارة. إذا كنت تستخدم حاليًا حل نقطة بيع أساسي أو مجاني، ففكر فيما إذا كان يوفر ميزات الأمان على مستوى المؤسسة الموضحة أعلاه — الترقية إلى نظام أساسي مزود بـ RBAC المدمج وتسجيل التدقيق واكتشاف مكافحة الاحتيال يمكن أن ينقذك من الخروقات المكلفة في المستقبل. إذا لم تكن تستخدم SmartPOS AI بعد، ابدأ النسخة التجريبية المجانية واستمتع بتجربة نقطة بيع تتعامل مع الأمان على محمل الجد كما تفعل أنت.